PHP编程语言近期被披露的 PHP2Shell 漏洞 (CVE-2026-109618 和 CVE-2026-109619) ,这两个漏洞均可能导致未经身份验证的远程代码执行(RCE),从而使攻击者获得与 Web 服务本身相同的执行权限。不仅对网站程序有影响,很多NAS设备使用了PHP,也受到了波及。
群晖
受影响的套件包括 Calendar、IDrive1、Joomla、KodExplorer、MailStation、MediaWiki、phpMyAdmin、vtigerCRM、Web Station 和 WordPress。
Synology 已针对 DiskStation Manager (DSM) 7.4 和 DSM 7.3,以及已停止生命周期支持的 DSM 7.2、DSM 7.1、DSM 7.0 和 DSM 6.2 发布 PHP 安全更新。强烈建议受影响套件的用户立即通过套件中心更新 PHP。PHP 更新完成后,依赖套件会自动重启,漏洞也将得到修复。对于运行 DSM 6.2 之前版本的系统,Synology 建议在更新至受支持的 DSM 版本前,暂时停用受影响的套件,以降低风险。
尽管 DSM 系统内部自用的 PHP 组件不对外暴露,但凡是在套件中心安装了依赖 PHP 的对外服务,均直接暴露在 PHP2Shell 的远程代码执行风险之下。
威联通
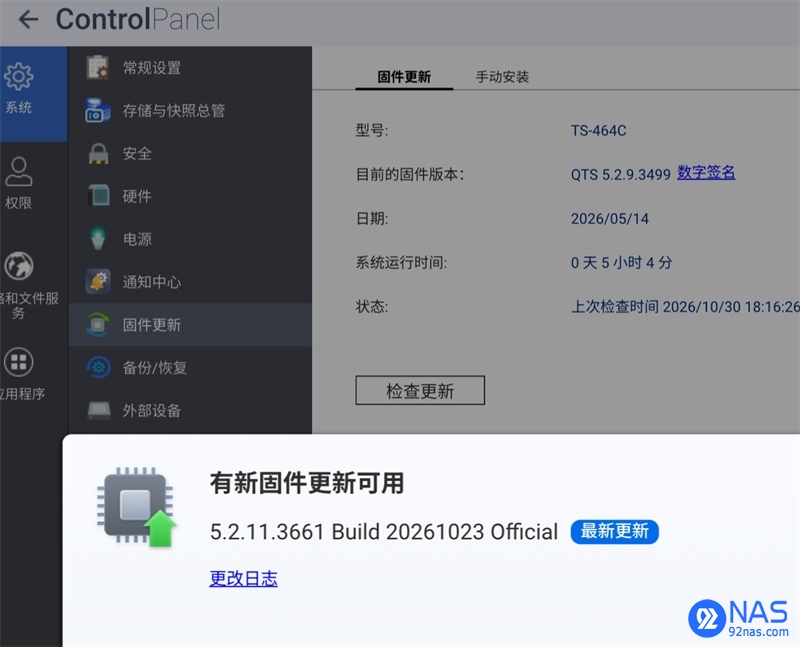
打开 控制台 > 系统 > 固件更新,更新至 QTS 6.1.0.3656 或 QTS 5.2.11.3661 及以上版本。部分基于 PHP 的内置套件(如 Notes Station 3、QVR Surveillance 等)亦需同步通过 App Center 检查并更新至最新版本。
华芸
PHP 7、PHP 7.3、PHP 7.4 以及 PHP 8.1 将即日起从 App Central 中移除。ASUSTOR 强烈建议用户立即备份重要数据,并从 ASUSTOR NAS 中移除所有旧版 PHP 版本,今后仅使用 PHP 8.3 或 8.4。
|
|
