近日大量群晖 NAS 用户中了勒索病毒,全是是开启了外网访问的用户,即使开启双重验证(2FA)、修改默认端口也未能幸免。
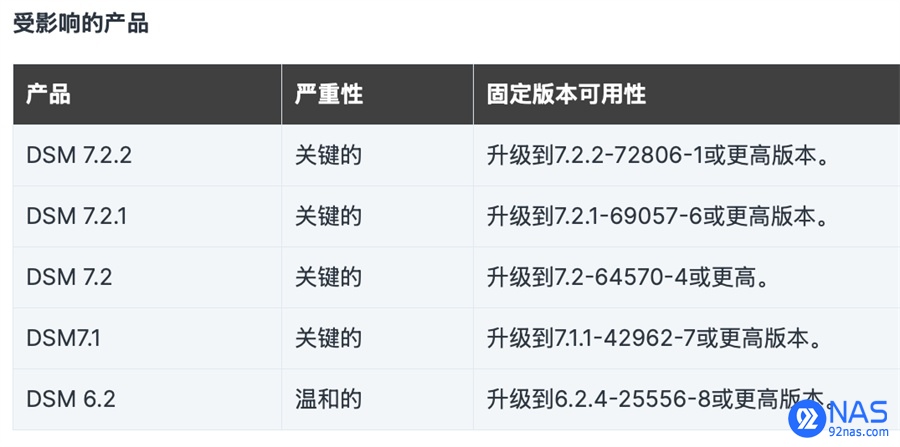
群晖官方发布公告:群晖发现恶意攻击者正利用 2024 年 12 月已完成修复的安全弱点(群晖安全公告:Synology-SA-24:20),攻击仍运行旧 DSM 版本的设备,受影响的设备可能面临遭遇数据加密与勒索的风险。群晖强烈提醒仍在使用尚未修复弱点版本的用户,请立即升级 DSM 版本,以保护系统安全。同时建议用户启用自动安全更新,保持 DSM 为最新状态,确保系统与关键数据安全。经安全团队研判,恶意攻击者正利用 2024 年 12 月已完成修复的安全弱点,以下版本尽快升级。具体信息:https://www.synology.cn/zh-cn/security/advisory/Synology_SA_24_20
|
|
